Jaką ochronę endpointów wybrać? EPP, EDR, XDR czy MDR
Czytaj więcej

W tym artykule przyjrzymy się korzyściom z Microsoft Sentinel oraz szczegółowej integracji tego narzędzia z Sysmon. Zapraszamy!
Microsoft Sentinel to natywne dla chmury rozwiązanie SIEM (Security Information and Event Management). Narzędzie dostarcza inteligentną analizę zabezpieczeń dla całego przedsiębiorstwa, wspieraną przez sztuczną inteligencję.
Integracja Sysmona z Microsoft Sentinel przynosi wiele korzyści, w tym:
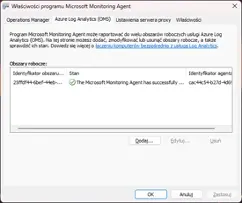
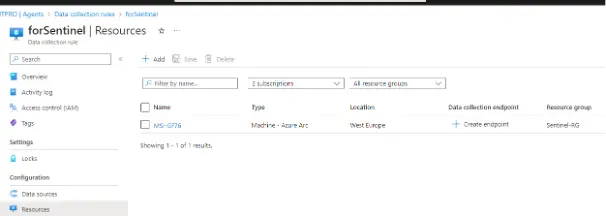
Należy rozpocząć od przygotowania obszaru roboczego usługi Log Analytics w Azure i powiązania z nim usługi Azure Sentinel. Następnym krokiem jest podłączenie do Log Analitycs monitorowanych zasobów – komputerów i serwerów. Wygodnie można to zrobić z wykorzystaniem Azure Arc, a wygenerowany skrypt konfiguracyjny może w znacznym stopniu zautomatyzować cały proces. W przypadku środowisk izolowanych od internetu logi można dostarczać do Azure za pomocą skonfigurowanego rozwiązania proxy. Logi z systemu Windows są dostarczane za pomocą usługi Microsoft Monitoring Agent.
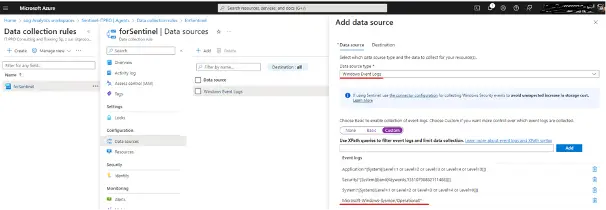
Następnym krokiem jest skonfigurowanie reguł zbierania danych. W źródłach danych należy wybrać Microsoft-Windows-Sysmon/Operational. Log aplikacyjny, security i systemowy można zaznaczyć pod kontem korelacji logów Sysmon z zawartością tych sekcji.
To, czy do Sentinela dostarczane są logi Sysmona, można sprawdzić za pomocą prostej kwerendy KQL. Oczywiście w dalszych krokach kryteria zapytań można dokładniej doprecyzować:
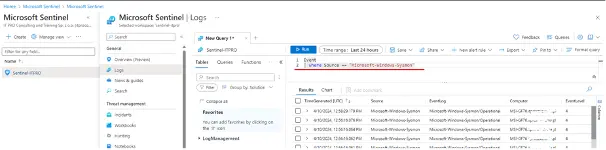
Oczywiście w KQL możliwe jest stosowanie bardziej precyzyjnych zapytań dotyczących przykładowo zdarzeń o poszczególnym ID, a w treści zawierające szczegóły takie jak uruchamiany proces, konkretna wartość funkcji skrótu, itd.
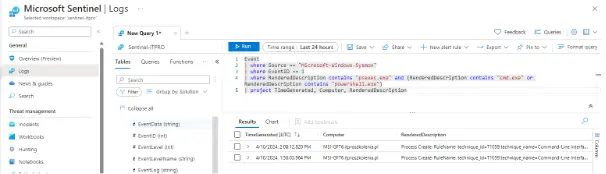
Zapytania po kolumnie Rendered Description mogą być mało wygodne w przypadku analizy zagrożeń. Dobrym pomysłem będzie sparsowanie logu. Można w tym celu skorzystać z licznych zapytań znajdujących się chociażby w repozytorium GitHub. Poniżej przykład wykorzystania zapytania sentinel-attack/parser/Sysmon-OSSEM.txt at master · netevert/sentinel-attack · GitHub zapisanego jako funkcja z użyciem parsowanych kolumn.
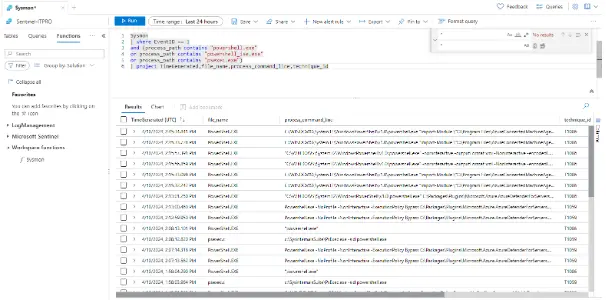
Po skonfigurowaniu integracji sysmona z Sysinternals można efektywnie wykorzystać funkcjonalności tego rozwiązania SIEM do monitorowani i proaktywnej ochrony infrastruktury. Microsoft Sentinel oferuje orkiestrację zabezpieczeń, automatyzację i reagowanie (SOAR), które pozwalają na błyskawiczne reagowanie na incydenty. Microsoft Sentinel – przy odpowiedniej konfiguracji - jest w stanie wykrywać wcześniej niewykryte zagrożenia i minimalizować wyniki fałszywie dodatnich.
Za pomocą sztucznej inteligencji, Microsoft Sentinel umożliwia badanie zagrożeń i polowanie na podejrzane działania na dużą skalę. To rezultat wielu lat pracy i doświadczeń Microsoft w zakresie cyberbezpieczeństwa.
Microsoft Sentinel korzystając z danych logu Sysmon umożliwia również tworzenie interaktywnych Workbooków, które pomagają w analizie i monitorowaniu zabezpieczeń. Dodatkowo, Microsoft Sentinel umożliwia korelowanie alertów z incydentami. Dodatkowo to pomaga w szybszym wykrywaniu i reagowaniu na zagrożenia w sposób usystematyzowany i zorganizowany.
Oprócz zalet nie można zapominać także o wadach. W zależności od ilości dostarczonych danych do usługi Sentinel z Sysmona i ewentualnie pozostałych logów Windows, koszt naliczany za usługę w Microsoft Azure będzie wprost proporcjonalny do ilości dostarczanych danych (szerokość filtrowanego pasma zdarzeń). Trzeba też wziąć pod uwagę ilość monitorowanych urządzeń Windows oraz okres retencjonowania danych. Także i te czynniki kosztowe należy uwzględnić na etapie planowania projektu wdrożeniowego. Z praktycznego punktu widzenia istotne może być przygotowanie koncepcji na zasadzie PoC. Najlepiej uwzględnić w nim kilka monitorowanych instancji i dostosować parametry monitorowania w postaci filtrów. To powinno pozwolić na uzyskanie miesięcznych średnich kosztów operacyjnych związanych z utrzymaniem branej pod uwagę konfiguracji monitorującej.

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
 Ochrona punktów końcowych
 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością

3‑dniowe szkolenie z Ansible do automatyzacji i zarządzania konfiguracją stacji Windows w środowisku Active Directory. Nauczysz się WinRM, playbooków i centralnego zarządzania systemami Windows 10/11.

Microsoft 365 rozwija się każdego dnia - nowe zespoły, goście i udostępnienia pojawiają się szybciej, niż da się je kontrolować. Każdy z nich to potencjalne wejście dla nieautoryzowanego dostępu. Wrażliwe dane krążą po środowisku bez nadzoru, a Copilot może zobaczyć więcej, niż powinien. Brak pełnej widoczności to dziś nie tylko ryzyko, to prowokowanie incydentu.
TrendAI Cloud App Security chroni pocztę i aplikacje do współpracy w chmurze przed phishingiem, atakami BEC i złośliwym oprogramowaniem. Łączy się z usługami przez API, bez zmiany routingu poczty.