Jaką ochronę endpointów wybrać? EPP, EDR, XDR czy MDR
Czytaj więcej
Zero Trust to model bezpieczeństwa cybernetycznego, który zakłada, że żadna osoba lub urządzenie nie są zaufane, nawet jeśli znajdują w sieci firmowej. Wymaga rygorystycznej i ciągłej weryfikacji każdego użytkownika oraz urządzenia niezależnie od ich lokalizacji.
Zero Trust integruje w sobie zasady bezpieczeństwa w całej organizacji. Składa się z procesów, polityk i technologii, które razem stanowią środowisko oparte na ciągłej weryfikacji. Jest to kluczowe podejście w dzisiejszych czasach, ponieważ praca hybrydowa to już powszechna norma, a zagrożenia cybernetyczne dynamicznie ewoluują i stają się coraz bardziej zaawansowane.
Podstawowe zasady Zero Trust to:
Wzrost zainteresowania pracą zdalną sprawia, że wdrożenia Zero Trust staje się koniecznością. Firmy muszą zadbać o to, aby pracownicy mogli bezpiecznie korzystać z firmowych zasobów z różnych miejsc, nie narażając przy tym firmy na ryzyko nieuprawnionego dostępu. Skuteczne wdrożenie Zero Trust obejmuje:
Zasada Zero Trust zakłada zatem, że nikomu nie można automatycznie ufać, a każda próba dostępu musi być weryfikowana i autoryzowana. Jakie taki model niesie za sobą korzyści?
Wdrożenie Zero Trust może okazać się złożone i czasochłonne. Sprawę ułatwi dokładne zaplanowanie podejścia uwzględniające integrację z istniejącymi systemami, szkolenie personelu i określenie potrzeb wobec zakupu nowych narzędzi i technologii.
WatchGuard oferuje szeroki zakres produktów i usług, które pomogą we wdrożeniu modelu Zero Trust, a są nimi:
Przyjęcie podejścia Zero Trust jest niezbędne we współczesnym, hybrydowym środowisku pracy. Umożliwia zbudowanie solidnej struktury ochrony przed zaawansowanymi zagrożeniami i zapewnia bezpieczny dostęp do krytycznych zasobów. Skupiając się na weryfikacji, minimalnym dostępie i założeniu, że naruszenia są zawsze możliwe, organizacje mogą znacznie zwiększyć swoją odporność na zagrożenia cybernetyczne.
Zobacz także wpis na blogu WatchGuard o Zero Trust oraz eBook o wdrażaniu Zero Trust w pracy hybrydowej.

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
 Ochrona punktów końcowych
 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
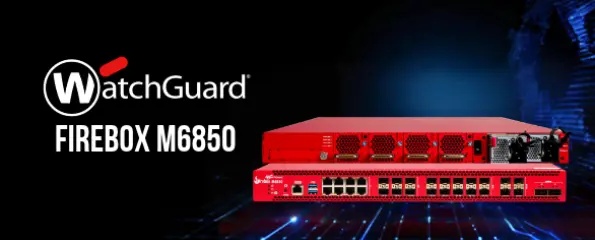 Nowość
Najwyższy model rodziny Firebox High Rackmount dla wymagających środowisk sieciowych. Najwyższa w rodzinie wydajność i natywne porty 100 Gb QSFP28.
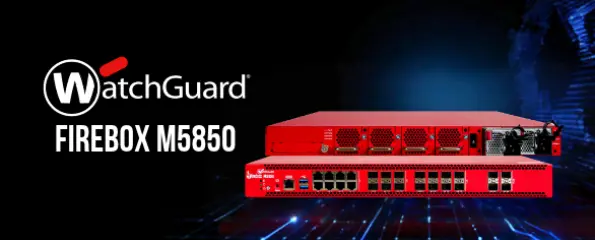 Nowość
Model ze środka rodziny Firebox High Rackmount dla sieci o dużym ruchu szyfrowanym. Wyższa wydajność i pojemność sesji niż modele wejściowe.
 Nowość
Pierwszy model rodziny Firebox High Rackmount dla dużych lokalizacji i przedsiębiorstw rozproszonych. Porty 25 Gb SFP28, slot OCP 3.0 i redundantne zasilanie.