Kto jest podłączony do Twojej sieci? NAC i IoT w firmie
Czytaj więcej
Hakerzy stworzyli malware COVID-19.exe, który ingeruje w MBR
Pandemia koronawirusa rozprzestrzenia się po całym świecie, a hakerzy atakują i wręcz rozwijają metody infekowania systemów, zarażając przez złośliwe programy czy nadpisanie głównego sektora rozruchowego. Jednym z nich jest malware o nazwie COVID-19.exe. ZDNet zidentyfikował przynajmniej pięć aktywnych szczepów rozsianych po świecie na tle innych, które powstały jedynie jako test lub żart. W treści czterech zawarte zostało słowo “coronovirus”, a ich celem nie jest okup lecz zniszczenie komputera użytkownika.
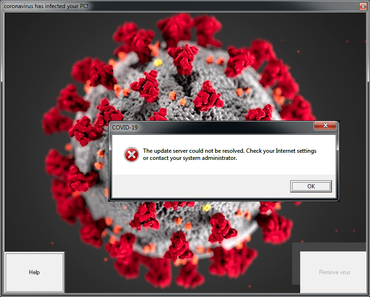
Wśród tych czterech znaleziono dwa, które wchodziły w strukturę sektora rozruchowego. Stworzenie takiego działania wymagało bardzo zaawansowanej wiedzy, a skutkiem tego miała być kompletna dezaktywacja stacji roboczej. Pierwszego autora tego malware’a znalazł łowca hakerów z MalwarHunterTeam i opisał to w raporcie na SonicWall. Używając nazwy “COVID-19.exe”, złośliwy plik zaraża komputer w dwóch etapach: Najpierw denerwuje pokazując okno, którego nie da się zamknąć, ponieważ Windows Task Manager jest już nieaktywny.
 Zdjęcie: SonicWall
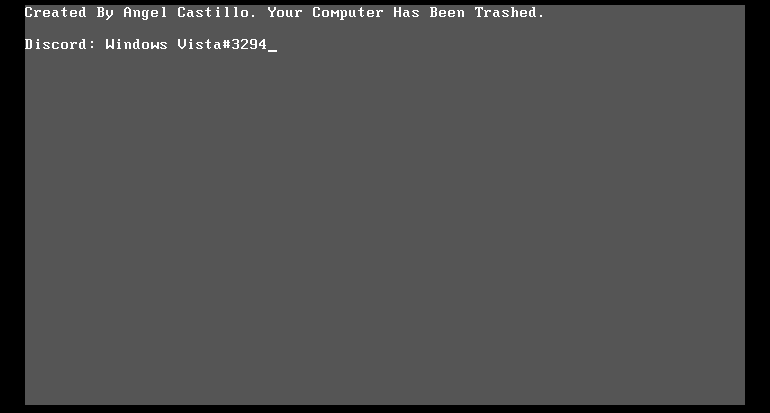
Kiedy użytkownik zmaga się z okienkiem przedstawiającym zdjęcie jakiegoś mikroba, malware w tle zmienia kod w sektorze rozruchowym. Następnie ponownie uruchamia PC z nowym już MBR, zawieszając go w trybie pre-boot.
Można przywrócić dostęp do takiego komputera, ale tylko z pomocą specjalnych aplikacji, które naprawią master boot record.
Zdjęcie: SonicWall
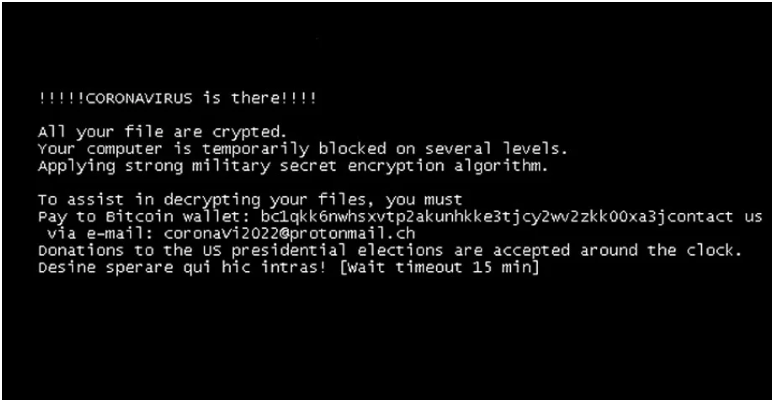
Pojawia się też drugi, o wiele bardziej wyrafinowany, który również uszkadza MBR. Udaje “CoronaVirus ransomware” po to, żeby ostatecznie wykradać hasła od zainfekowanego hosta. Na koniec, przenosi się do fazy gdzie nadpisuje MBR i blokuje użytkownika na etapie pre-boot.
Ostatnią rzeczą o jakiej się myśli to sprawdzenie haseł do aplikacji, kiedy na monitorze straszy komunikat ransomware.
Zdjęcie: Bleeping Computer
Źródło: https://www.zdnet.com/article/theres-now-covid-19-malware-that-will-wipe-your-pc-and-rewrite-your-mbr/

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
 Autoryzacja i Zarządzanie Tożsamością
Velocity Falcon Enterprise to gotowy pakiet bezpieczeństwa oparty na technologii Falcon Enterprise, rozszerzający ochronę endpointów o EDR/XDR i threat hunting.
Velocity Falcon Go to gotowy pakiet ochrony endpointów oparty na NGAV, rozszerzony o kontrolę urządzeń i uproszczone zarządzanie w modelu cloud.
Falcon Complete to w pełni zarządzana usługa MDR, w której CrowdStrike odpowiada za wykrywanie, analizę i reakcję na incydenty bezpieczeństwa.