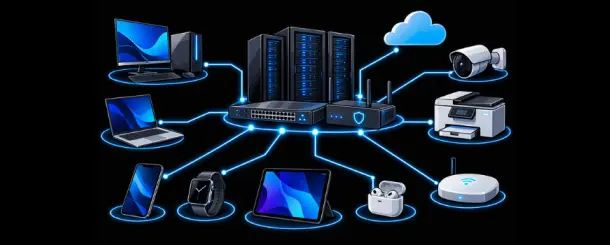
Network Detection and Response (NDR) to zaawansowana technologia, która umożliwia wykrywanie i reagowanie na zagrożenia w sieci poprzez analizę ruchu sieciowego. NDR wyróżnia się szeroką perspektywą działania, skupiając się na komunikacji między urządzeniami w całej sieci, a nie tylko na ochronie poszczególnych punktów (jak ma to miejsce w przypadku Endpoint Detection and Response - EDR).
Wprowadzenie do technologii NDR
Co to jest Network Detection and Response (NDR)?
Network Detection and Response (NDR) to zaawansowana technologia, która umożliwia wykrywanie i reagowanie na zagrożenia w sieci poprzez analizę ruchu sieciowego. NDR wyróżnia się szeroką perspektywą działania, skupiając się na komunikacji między urządzeniami w całej sieci, a nie tylko na ochronie poszczególnych punktów (jak ma to miejsce w przypadku Endpoint Detection and Response - EDR).
Kluczowe cechy technologii NDR
Analiza ruchu sieciowego: Monitorowanie i analiza przepływów (NetFlow, SFlow) w czasie rzeczywistym.
Wykrywanie anomalii: Identyfikacja podejrzanych zachowań z wykorzystaniem sztucznej inteligencji i uczenia maszynowego.
Proaktywna reakcja: Generowanie alertów i automatyzacja procesów reagowania.
Dlaczego NDR jest niezbędny?
W erze coraz bardziej zaawansowanych zagrożeń, takich jak ransomware czy ataki typu lateral movement, NDR oferuje skuteczne narzędzie do:
Wczesnego wykrywania i blokowania ataków.
Monitorowania nieautoryzowanych urządzeń w sieci (Shadow IT).
Zabezpieczenia zgodności z regulacjami, takimi jak ISO 27001, RODO czy NIS2.
WatchGuard ThreatSync+ jako lider rozwiązań NDR
Co to jest WatchGuard ThreatSync+?
WatchGuard ThreatSync+ to zaawansowana platforma klasy NDR, która integruje dane z różnych źródeł (firewalle, endpointy, routery) w celu zapewnienia pełnej widoczności w sieci. Jest to rozwiązanie w modelu SaaS, które łączy funkcje monitorowania, analizy i automatycznej remediacji zagrożeń.
Zalety ThreatSync+
Łatwa integracja: Proste połączenie z urządzeniami WatchGuard (np. Firebox) lub innymi systemami za pomocą agenta kolektora.
Zaawansowana analiza: Redukcja szumu informacyjnego poprzez filtrowanie kluczowych zagrożeń.
Widoczność w czasie rzeczywistym: Identyfikacja urządzeń, aplikacji i zagrożeń w całej infrastrukturze sieciowej.
Funkcjonalności ThreatSync+
Wykrywanie ataków: Analiza komunikacji sieciowej w wektorach północ-południe (ruch sieć LAN – internet) oraz wschód-zachód (ruch między urządzeniami w tej samej sieci).
Raportowanie zgodności: Narzędzia do wsparcia audytów i zgodności z regulacjami.
Automatyzacja remediacji: Integracja z Endpoint Detection and Response (EDR) umożliwiająca natychmiastowe działania, takie jak izolacja urządzeń.
Jak działa NDR?
Mechanizmy działania NDR
Technologia NDR opiera się na kilku kluczowych etapach:
Zbieranie danych: Monitorowanie przepływów sieciowych (NetFlow, SFlow) oraz logów z urządzeń sieciowych i aplikacji.
Standaryzacja i wzbogacanie danych: Normalizacja ruchu sieciowego i dodawanie kontekstu (np. o użytkownikach czy aplikacjach).
Analiza anomalii: Wykrywanie nieprawidłowości w oparciu o modele uczenia maszynowego.
Generowanie alertów: Redukcja liczby zdarzeń do kluczowych incydentów wymagających uwagi zespołów IT.
Współpraca z innymi technologiami
NDR najefektywniej działa w połączeniu z:
EDR: Wykrywanie i remediacja zagrożeń na poziomie urządzeń końcowych.
SIEM: Agregowanie i zaawansowana korelacja zdarzeń.
Firewalle: Ochrona i widoczność ruchu na granicach sieci.
Przykłady zastosowań technologii NDR
Ochrona przed ransomware
ThreatSync+ umożliwia wczesne wykrywanie i blokowanie ataków ransomware poprzez:
Monitorowanie nietypowego ruchu związanego z szyfrowaniem danych.
Identyfikację komunikacji z serwerami Command and Control (C&C).
Generowanie alertów o potencjalnych incydentach na wczesnym etapie ataku.
Raportowanie zgodności z regulacjami
Funkcja Compliance Reporting wspiera organizacje w spełnianiu wymogów takich jak:
ISO 27001: Monitorowanie kluczowych procesów i zabezpieczeń.
RODO: Identyfikacja i raportowanie naruszeń danych osobowych.
NIS2: Zapewnienie zgodności z wymogami dotyczącymi infrastruktury krytycznej.
Redukcja szumu informacyjnego
W organizacjach generujących miliony przepływów tygodniowo ThreatSync+ pozwala zredukować liczbę zdarzeń do kilkudziesięciu kluczowych incydentów, co znacznie usprawnia pracę zespołów IT.
Pierwszy model rodziny Firebox High Rackmount dla dużych lokalizacji i przedsiębiorstw rozproszonych. Porty 25 Gb SFP28, slot OCP 3.0 i redundantne zasilanie.
Firewall NGFW dla rozwijających się firm, oddziałów i punktów handlowych do 80 użytkowników. Porty 2,5 GbE i uplinki 10 Gb SFP+ w kompaktowej obudowie.
WatchGuard FireboxV to wirtualny firewall NGFW zapewniający ochronę sieci, kontrolę ruchu, VPN oraz zaawansowane zabezpieczenia IT.
Wycena indywidualna
Zobacz więcej
Podsumowanie
WatchGuard ThreatSync+ redefiniuje podejście do monitorowania i ochrony sieci. Łącząc zalety technologii NDR z zaawansowanymi funkcjami sztucznej inteligencji, platforma ta oferuje unikalną kombinację widoczności, wykrywania zagrożeń i automatyzacji remediacji. Wdrażając ThreatSync+, organizacje mogą nie tylko lepiej chronić swoje zasoby, ale także spełniać coraz bardziej rygorystyczne wymagania regulacyjne.
Praktyczne szkolenie warsztatowe pokazujące, jak wykorzystać Ansible do automatyzacji zarządzania stacjami Windows i serwerami w domenie Active Directory. Uczestnicy pracują na realnym środowisku, konfigurują WinRM, tworzą inventory i playbooki oraz automatyzują codzienne zadania administracyjne.
Jednodniowe warsztaty praktyczne z zabezpieczania środowiska Windows i Active Directory z wykorzystaniem Tiering, Credential Guard, Jump Servers oraz PAW. Szkolenie obejmuje konfigurację, wdrożenie i rozwiązywanie problemów w rzeczywistych scenariuszach administracyjnych.
Listopad to czas kolejnych premier w ekosystemie ESET. Podczas warsztatu skupimy się na nowych modułach dostępnych w platformie i pokażemy, jak wykorzystać je w rzeczywistym środowisku IT. Szczegółową agendę opublikujemy najpóźniej dwa tygodnie przed wydarzeniem, kiedy wszystkie funkcje będą już dostępne w konsoli.
Jak zawsze stawiamy na praktykę. Pracujemy w realnym środowisku, konfigurujemy rozwiązania krok po kroku, omawiamy najczęstsze problemy oraz odpowiadamy na pytania uczestników na bieżąco. Po zakończeniu warsztatu nagranie trafi do Akademii Cyberbezpieczeństwa, gdzie będzie dostępne wraz z transkrypcją i podziałem na rozdziały ułatwiającymi późniejsze odtworzenie materiału.
Data:
24 11 2026
Godzina:
10:00
Szczegóły
Autor artykułu
Karolina Błasiak
Marketing Manager
Oceń blog:
Czas czytania: 11 min
Data: 15.01.2025
Terminarz
prevnext
Lista najbliższych webinariów
17.11.2026
09:00 Szkolenie Ansible z Windows i Active Directory
Chcesz wiedzieć więcej? Zapisz się na Newsletter i otrzymuj najnowsze informacje
Zobacz inne wpisy
Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
Pierwszy model rodziny Firebox High Rackmount dla dużych lokalizacji i przedsiębiorstw rozproszonych. Porty 25 Gb SFP28, slot OCP 3.0 i redundantne zasilanie.