Skuteczne strategie ochrony przed atakami ransomware w środowisku IT
Do tematu ochrony przed ransomware należy podejść wielopłaszczyznowo. Istnieje kilka sposobów, które mogą pomóc w walce ze złośliwym oprogramowaniem. Przeczytaj o kilku przydatnych wskazówkach.
Aktualizacja oprogramowania jako kluczowa metoda ochrony przed ransomware
Regularnie aktualizuj swoje oprogramowanie. Upewnij się, że wszystkie systemy operacyjne, przeglądarki internetowe, wtyczki i inne programy są aktualne. Wiele ataków typu ransomware wykorzystuje luki w oprogramowaniu, dlatego tak ważne jest stosowanie najnowszych wersji, które często zawierają łatki zabezpieczeń.
Wdrażanie rozwiązań antywirusowych i anty-malware
Nie zapominaj o oprogramowaniu antywirusowym. Zakup sprawdzony wcześniej produkt i regularnie aktualizuj jego wersje. Pamiętaj, że samo posiadanie takiego oprogramowania nie wystarczy, musisz również regularnie skanować i weryfikować system w poszukiwaniu zagrożeń.Wpisz tekst
Co jeszcze należy zrobić?
- Wykorzystaj zaporę sieciową - używaj zapory sieciowej, która kontroluje ruch sieciowy wychodzący i przychodzący. Z pewnością pomoże to w blokowaniu niechcianego ruchu i ograniczaniu dostępu do złośliwych witryn, plików.
- Wykonaj kopie zapasowe - regularnie twórz kopie zapasowe ważnych danych i przechowuj je w bezpiecznym miejscu (zewnętrzny dysk, chmura). Dzięki temu w razie ataku ransomware będziesz mógł przywrócić dane bez konieczności płacenia okupu.
- Identyfikuj po zachowaniu - oprogramowanie, które ma nas chronić powinno dziś bazować również na analizie zachowania i wykrywaniu anomalii. W przypadku ataków ransomware przydatną funkcjonalnością jest FIM (FileIntegrity Monitoring). Monitoruje ona zmiany w plikach oraz katalogach. Ransomware dzięki praktycznie stałemu schematowi działania (zaszyfruj plik/ usuń oryginalny) może być przez FIM od razu wykryty i automatycznie zablokowany.
- Wprowadź systemy monitorowania i reagowania na incydenty - regularnie monitoruj aktywność sieciową i logi systemowe w celu wykrywania podejrzanych aktywności, dzięki temu ograniczysz szkody spowodowane przez ataki. Zastosowanie oprogramowania EDR czy też XDR powinno zapewnić wysoki poziom bezpieczeństwa systemów IT poprzez wgląd oraz korelację zdarzeń, które mając wypływ na bezpieczeństwo całego środowiska.
- Wprowadź ochronę DNS - znaczna część złośliwego oprogramowania używa w trakcie ataku nazw domenowych. Dzięki blokowaniu znanych domen wykorzystywanych przez cyberprzestępców możemy znacznie ograniczyć możliwość ataku a także uzyskać skuteczną ochronę np w przypadku. połączeń C&C lub phishingu.
- Zarządzaj dostępem danych i podatnościami - przydzielaj uprawnienia administratora tylko tym użytkownikom, którzy ich potrzebują. Nie każdy w firmie musi mieć dostęp do wszystkich danych. Pamiętaj! Odpowiednia segmentacja sieci jest ważna.
- Edukuj pracowników, zadbaj o ich świadomość - zapewnij odpowiednie szkolenie swoim pracownikom w zakresie bezpieczeństwa IT. Informuj ich o zagrożeniach związanych z ransomware'em i zasadach bezpiecznego korzystania z zasobów firmy i Internetu.
- Zarządzaj aplikacjami - regularnie sprawdzaj i pobieraj aktualizacje udostępniane przez dostawców systemów operacyjnych, aby zabezpieczyć się przed nowymi zagrożeniami.
- Wprowadź dwuetapowe uwierzytelnianie i stosuj silne hasła - używaj silnych haseł i uwierzytelniania dwuskładnikowego. Dodatkowo, jeśli to możliwe, włącz uwierzytelnianie dwuskładnikowe, które zapewni dodatkową warstwę ochrony.
- Zadbaj o ochronę swojej poczty - unikaj klikania w podejrzane linki, nie otwieraj załączników z nieznanych źródeł. Phishing jest częstym sposobem rozprzestrzeniania ransomware'a, dlatego zachowaj ostrożność podczas korzystania z poczty elektronicznej.
Pamiętaj, że żadna metoda nie zapewnia 100% ochrony przed atakami ransomware. Każdy z nas powinien zadbać o połączenie różnych środków bezpieczeństwa by zmniejszyć ryzyko.
Źródło:https://atende.pl/pl/blog/10-skutecznych-sposobow-na-ochrone-przed-ransomware
grafika: freepik


 Ochrona punktów końcowych
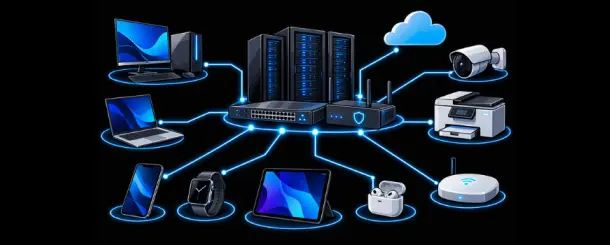 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
 Nowość
 Nowość
 Nowość