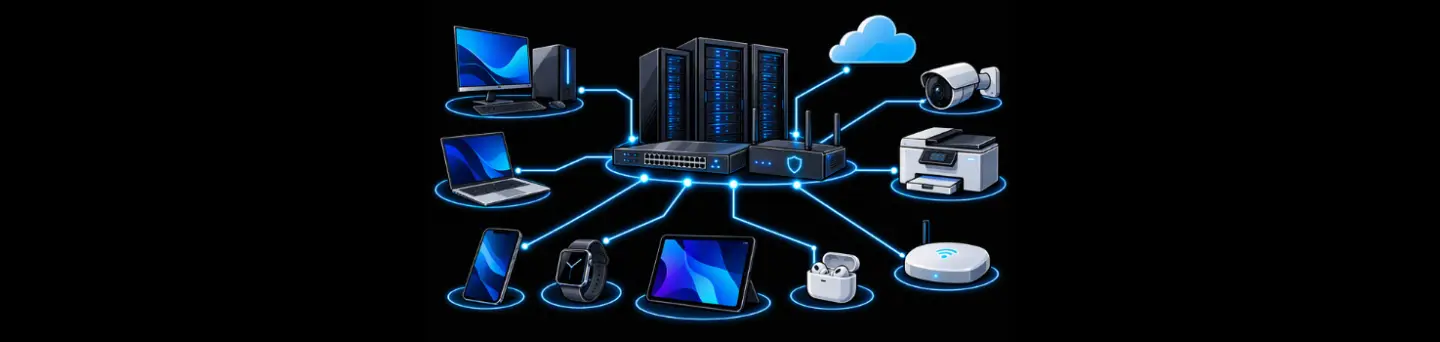
W firmowej sieci ciągle przybywa urządzeń. Dział administracji kupuje nową drukarkę, instalator podłącza kamery, pracownik przynosi własny telefon, a na spotkanie przychodzi gość z laptopem. Każde z tych urządzeń potrzebuje dostępu do sieci i każde trzeba jakoś obsłużyć – przypisać do właściwej sieci, nadać uprawnienia, a po wszystkim odebrać dostęp. Przy kilkuset czy kilku tysiącach urządzeń robienie tego ręcznie to po prostu ogrom pracy.
Systemy klasy NAC (Network Access Control) przejmują tę część zadań: rozpoznają, co łączy się z siecią, i automatycznie stosują ustalone zasady dostępu. Na przykładzie NACVIEW pokazujemy, jak to działa w praktyce i gdzie NAC uzupełnia się z NDR.
Skąd w sieci biorą się nieznane urządzenia
Najczęściej nie z czyjegoś zaniedbania, tylko z codziennej pracy firmy. Urządzenia IoT, takie jak kamery, drukarki czy sterowniki automatyki budynkowej, bywają podłączane przez zewnętrznych instalatorów. Pracownicy korzystają z prywatnych telefonów i laptopów. Goście i podwykonawcy potrzebują internetu na czas wizyty.
Do tego dochodzą sytuacje, które potrafią zakłócić pracę sieci, np. obcy serwer DHCP uruchomiony na podłączonym urządzeniu. Wspólny mianownik jest jeden: każde takie urządzenie trzeba najpierw zobaczyć, a potem zdecydować, do czego ma mieć dostęp.
Jak zobaczyć wszystko, co jest podłączone
NACVIEW zbiera informacje o użytkownikach i urządzeniach końcowych łączących się z siecią, a także o regułach autoryzacji, przełącznikach, podsieciach VLAN i innych parametrach połączenia. Dane można przeglądać w widoku tabelarycznym, wygodnym do wyszukiwania, albo w widoku graficznym, który pokazuje strukturę połączeń. System rysuje też diagramy fizycznej topologii sieci, a funkcja autodiscovery wyszukuje urządzenia sieciowe.
Podstawą widoczności jest profilowanie, czyli rozpoznawanie, czym jest dane urządzenie. NACVIEW korzysta tu z wielu źródeł:
- ruchu DNS i HTTP/S, zdarzeń RADIUS i danych z Active Directory,
- identyfikatora producenta karty sieciowej (Vendor OUI) i protokołów topologii CDP/LLDP,
- odpytywania i skanowania przez WMI, SNMP, NMAP i TCP,
- analizy DHCP (DHCP fingerprinting, DHCP SPAN),
- agenta NACVIEW Scout, systemów MDM oraz integracji m.in. z NGFW, UTM i przez ONVIF.
NACVIEW monitoruje też same urządzenia infrastruktury sieciowej, m.in. ich obciążenie, stan portów i zdarzenia autoryzacji. Dzięki temu szybciej widać nieprawidłowości, np. wzrost liczby odrzuconych autoryzacji. System wykrywa także obce serwery DHCP.
Jak kontrolować, kto i co wchodzi do sieci
Pracownicy i firmowe komputery. NACVIEW ma wbudowany serwer RADIUS do autoryzacji w oparciu o 802.1X i obsługuje wiele metod uwierzytelniania, w tym EAP-TLS, PEAP, TTLS i TEAP. Tożsamość może pochodzić z lokalnej bazy albo z zewnętrznych źródeł, takich jak Active Directory, LDAP, bazy SQL, RADIUS, eduroam, API czy Google Workspace. System ma też wbudowany serwer CA do autoryzacji własnymi certyfikatami.
Urządzenia IoT. Nie każde urządzenie IoT obsługuje 802.1X. Dla takich urządzeń NACVIEW stosuje autoryzację na podstawie adresu MAC, a profilowanie pomaga rozpoznać typ urządzenia.
Goście. Dostęp gościnny obsługuje Captive Portal – wbudowany albo zewnętrzny na punkcie dostępowym – w kilku językach, m.in. polskim, angielskim, niemieckim, ukraińskim i francuskim. Gość może zarejestrować konto, zalogować się kontem z mediów społecznościowych albo dostać konto czasowe. System obsługuje też tzw. sponsorów dostępu gościnnego.
Prywatne urządzenia (BYOD). Pracownik może zarejestrować własny sprzęt, a aplikacja NACVIEW Assistant automatycznie konfiguruje na nim sieć.
Uprawnienia można przypisywać w zależności od roli użytkownika, typu urządzenia i sposobu połączenia. Dzięki temu laptop księgowej, kamera w magazynie i telefon gościa mogą trafić do różnych segmentów sieci z różnym zakresem dostępu.
Stan urządzenia, nie tylko tożsamość. Lekki agent NACVIEW Scout (Windows, macOS, Linux) sprawdza m.in. antywirusa, aktualizacje systemu, szyfrowanie dysku, firewall, procesy, pliki, klucze rejestru, połączenie z domeną i aplikacje. Urządzenie, które nie spełnia wymagań bezpieczeństwa, można wykluczyć z sieci.
Reakcja. Sesję można rozłączyć przez RADIUS CoA, SNMP albo Telnet/SSH, a port na przełączniku zdalnie wyłączyć. Dzięki dwukierunkowej integracji z innymi systemami bezpieczeństwa NACVIEW może też automatycznie zablokować urządzenie albo przenieść je do kwarantanny, gdy zagrożenie wykryje inny system
NAC i NDR: dwa różne pytania
NAC odpowiada na pytanie: kto i co może się podłączyć do sieci i na jakich zasadach? NDR odpowiada na inne: co dzieje się w sieci, gdy urządzenia już są podłączone?
WatchGuard ThreatSync+ NDR działa w WatchGuard Cloud i współpracuje z Fireboksem albo firewallem innego producenta, a także z routerami i przełącznikami. Identyfikuje urządzenia działające w sieci i alarmuje, gdy pojawi się nieautoryzowane urządzenie, nowe urządzenie IoT albo znana podatność.
Oba podejścia się uzupełniają. NAC pilnuje wejścia do sieci i pozwala od razu odciąć urządzenie. NDR obserwuje ruch i może zauważyć nietypowe zachowanie urządzenia, które zostało wpuszczone zgodnie z zasadami.
Wdrożenie w praktyce
NACVIEW działa w sieciach heterogenicznych, z urządzeniami sieciowymi różnych producentów zgodnymi ze standardami, bez uzależnienia od jednego producenta. Jest dostępny jako maszyna wirtualna dla VMware (5.5 i nowsze), Hyper-V (2016 i nowsze), Citrix XenServer (4 i nowsze), KVM (7 i nowsze) oraz Proxmox (7 i nowsze). Obsługuje wysoką dostępność (HA) i architekturę rozproszoną, z nieograniczoną liczbą węzłów w ramach licencji. Konsola zarządzająca jest dostępna po polsku i angielsku.
System można kupić w licencji dożywotniej, która wymaga co najmniej roku wsparcia, albo w subskrypcji ze wsparciem w cenie. Każda licencja daje pełną funkcjonalność. Producent udostępnia też na swojej stronie darmową licencję.
Przykład z praktyki: Politechnika Poznańska zintegrowała NACVIEW z systemem kadrowym i systemem obsługi studentów. Dzięki temu dostęp do sieci jest automatycznie nadawany i blokowany, gdy studenci zaczynają lub kończą studia, a pracownicy zaczynają lub kończą zatrudnienieFAQ
Czym jest NAC? NAC (Network Access Control) to system, który kontroluje, kto i jakie urządzenia mogą łączyć się z siecią firmową – przewodową, bezprzewodową i przez VPN – oraz na jakich zasadach.
Jak podłączyć urządzenia IoT, które nie obsługują 802.1X? NACVIEW pozwala autoryzować je na podstawie adresu MAC, a profilowanie pomaga rozpoznać typ urządzenia.
Czy NACVIEW działa z przełącznikami różnych producentów? Tak. System pracuje w sieciach heterogenicznych, z urządzeniami sieciowymi zgodnymi ze standardami.
Czym NAC różni się od NDR? NAC decyduje, kto i co może się podłączyć do sieci. NDR analizuje, co dzieje się w sieci po podłączeniu, i alarmuje o podejrzanych zdarzeniach.
Czy można przetestować NACVIEW przed zakupem? Tak. Producent udostępnia na swojej stronie darmową licencję.
Chcesz zobaczyć, co naprawdę jest podłączone do Twojej sieci? Sprawdź NACVIEW albo skontaktuj się z naszym inżynierem.

 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
 Autoryzacja i Zarządzanie Tożsamością


 Nowość