Jaką ochronę endpointów wybrać? EPP, EDR, XDR czy MDR
Czytaj więcej
W tym artykule pochylimy się nad genezą NGFW (Next-Generation Firewall), jego przewagach nad innymi technologiami oraz znaczeniu we współczesnym cyberbezpieczeństwie.
Bezpieczeństwo sieci stało się nieodzownym elementem każdego biznesu – od małych i średnich firm po ogromne przedsiębiorstwa. Rozwijając bezpieczeństwo sieciowe, organizacje mają bardzo szeroki wybór począwszy od rozwiązań do reagowania na poszczególne zagrożenia, przez pakiety łączące więcej usług w jednym urządzeniu. Na szczycie listy technologii z zakresu bezpieczeństwa sieciowego zazwyczaj znajdują się zapory sieciowe nowej generacji (NGFW) i rozwiązania do zunifikowanego zarządzania zagrożeniami (UTM). Zastanawiasz się, na czym polega różnica? Czytaj dalej!
Geneza NGFW (Next-Generation Firewall) jest taka, że powstały, aby dostarczać bardzo specyficzne usługi bezpieczeństwa – firewalle, IPS oraz filtrowanie adresów URL. Wszystko, co skupiało w sobie więcej niż te usługi nazywano UTM (Unified Threat Management). Jednakże, dzisiaj możemy zaobserwować łączenie się tych dwóch rynków i produktów. Różnica w wydajności zniknęła, a rozwiązania wydawane jako NGFW są sprzedawane z tymi samymi usługami bezpieczeństwa, które niegdyś były unikalne dla urządzeń typu UTM.
Jeśli więc rozwiązania NGFW i UTM są takie same pod względem bezpieczeństwa i wydajności, jaka jest między nimi różnica?
UTM dostarczają gotowych do użycia polityk, narzędzia do zarządzania i raportowania zaprojektowane z myślą o łatwym wdrażaniu i bieżącym zarządzaniu, podczas gdy oprogramowanie NFGW jest dedykowane dla organizacji, które chcą dostosować swoje własne polityki bezpieczeństwa i preferują ręczne techniki raportowania i zarządzania.
Żadne z tych podejść nie jest złe, jednak wielu organizacjom brakuje czasu, zasobów oraz wiedzy specjalistycznej w zakresie bezpieczeństwa wymaganej do ręcznego tworzenia polityki bezpieczeństwa i zarządzania różnymi rozwiązaniami. Dlatego mogą skorzystać z UTM, ponieważ ta technologia zapewnia takie same zabezpieczenia klasy korporacyjnej bez dodatkowej warstwy zarządzania. Szczególnie na tym skorzystają małe, średnie lub szeroko rozproszone organizacje, które zazwyczaj nie mają dedykowanych zespołów ds. bezpieczeństwa IT.
Długo zastanawiano się, czy jedno urządzenie, które centralizuje różne zadania związane z bezpieczeństwem sieci, może kiedykolwiek konkurować z wydajnością rozwiązań do reagowania na poszczególne zagrożenia. Odpowiedź nie tylko brzmi „tak”, ale wydajność niektórych rozwiązań UTM z uruchomionymi wszystkimi silnikami bezpieczeństwa, przewyższa wiele dedykowanych rozwiązań typu NGFW.
Biorąc pod uwagę fakt, że zagrożenia cybernetyczne, przed którymi stoi każda organizacja, stale się zmieniają, rozwiązania do ochrony infrastruktury sieciowej muszą stale ewoluować. W związku z tym nie ma jednolitej definicji tego, jakie usługi powinny być uważane za standardowe w UTM. Nie należy robić założeń – zawsze trzeba dokładnie dowiedzieć się, co zawiera dana oferta.
Wszyscy dostawcy stosują nieco zróżnicowane podejście, jeśli chodzi o ceny i pakiety usług, co może podsycać dezorientację wśród użytkowników końcowych. Należy uważać na z góry narzucone ceny dla każdego rozwiązania i na niedostępne funkcje w platformach do zarządzania urządzeniami w firmowej sieci, które szybko podnoszą koszty wdrożenia.

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
 Ochrona punktów końcowych
 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
 Nowość
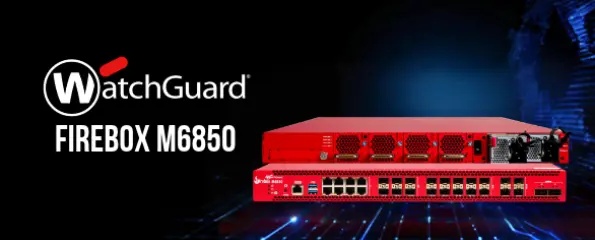
Najwyższy model rodziny Firebox High Rackmount dla wymagających środowisk sieciowych. Najwyższa w rodzinie wydajność i natywne porty 100 Gb QSFP28.
 Nowość
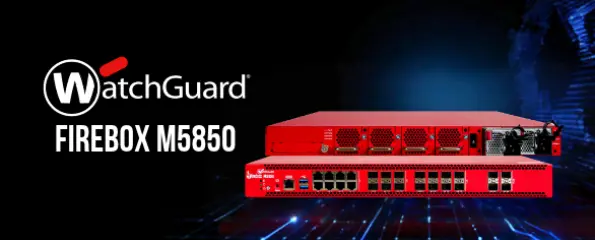
Model ze środka rodziny Firebox High Rackmount dla sieci o dużym ruchu szyfrowanym. Wyższa wydajność i pojemność sesji niż modele wejściowe.
 Nowość
Pierwszy model rodziny Firebox High Rackmount dla dużych lokalizacji i przedsiębiorstw rozproszonych. Porty 25 Gb SFP28, slot OCP 3.0 i redundantne zasilanie.