Ile kosztuje dostęp do sieci firmy w darknecie? Ceny, brokerzy i ochrona

Ile kosztuje dostęp do sieci firmy w darknecie? Ceny, brokerzy i ochrona

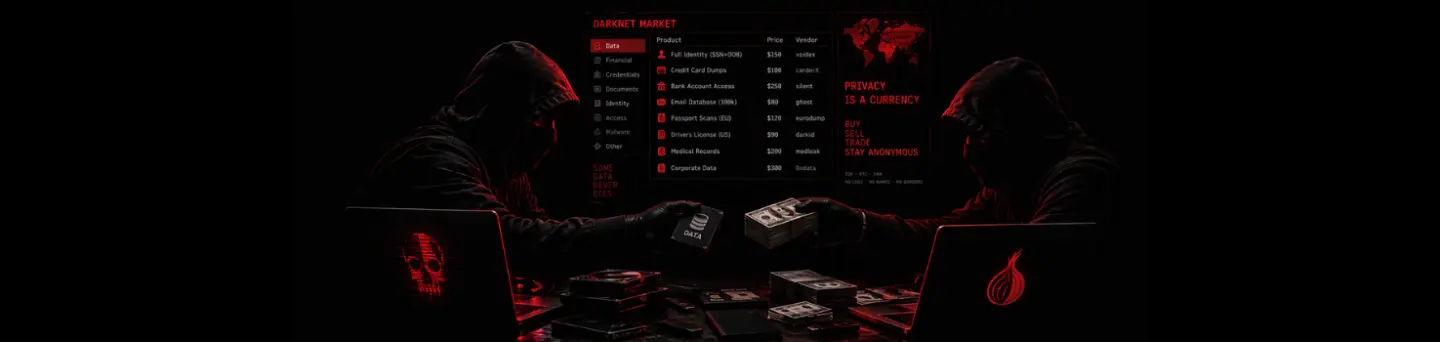
Żeby dostać się do sieci firmy, nie trzeba umieć się włamać. Wystarczy kupić gotowy dostęp od kogoś, kto zrobił to wcześniej.

Według raportu Rapid7 z 2025 r. średnia cena takiego dostępu w ogłoszeniach wynosiła nieco ponad 2,7 tys. USD, a prawie 40% ofert mieściło się w kwocie 500–1000 USD. W większości, bo aż w 71% ofert, sprzedawca proponował nie tylko wejście do sieci, ale od razu konkretne uprawnienia. Sprawdziliśmy w najnowszych raportach threat intelligence, co dokładnie jest na sprzedaż, skąd przestępcy mają dostępy i jak się przed tym chronić.

Co jest na sprzedaż w darknecie

Najtańsze są dane z wycieków: adresy e-mail, numery telefonów, adresy. Jest ich na rynku tak dużo, że pojedynczy rekord kosztuje zwykle 1–4 USD. Przestępcy używają ich do phishingu i do credential stuffingu, czyli sprawdzania, czy wykradzione hasło pasuje do kont w innych serwisach.

Wyżej w cenniku są logi z infostealerów. Infostealer to złośliwe oprogramowanie, które wykrada z komputera zapisane hasła, ciasteczka sesji i tokeny, a potem pakuje je w jedną paczkę, czyli log. Jeśli na zainfekowanym komputerze były zapisane firmowe dane logowania, one też do niego trafiają.

Najdroższy jest gotowy, sprawdzony dostęp do sieci konkretnej firmy, np. przez RDP, VPN, portal RDWeb albo panel administracyjny. Handlują nim tzw. brokerzy dostępu (Initial Access Brokers), którzy w ogłoszeniach często podają branżę i kraj ofiary, jej szacunkowe przychody oraz poziom uprawnień. Na rynku są też gotowe narzędzia, takie jak infostealery w abonamencie czy zestawy phishingowe przejmujące sesję razem z MFA. Dzięki nim do ataku nie potrzeba już dużych umiejętności technicznych (SOCRadar, 2026).

O tym, co jeszcze można kupić w darknecie, piszemy w innych artykułach na naszym blogu.

Ile to kosztuje


Cena (USD)
Źródło
Rekord danych osobowych (e-mail, telefon, adres)
1–4
SOCRadar, 2026
Log z infostealera
5–50
SOCRadar, 2026
Infostealer (oprogramowanie)
od 15, w abonamencie ok. 100–200 miesięcznie
SOCRadar, 2026
Zestaw phishingowy do obchodzenia MFA (AiTM)
120–350 miesięcznie
SOCRadar, 2026
Dostęp do sieci firmowej, średnia cena ofertowa w badaniu opublikowanym w 2025 r.
nieco ponad 2 700
Rapid7, 2025
Dostęp do sieci firmowej, średnia cena wywoławcza w II połowie 2025 r.
113 275
Rapid7, 2026
Dostęp do sieci firmowej, średnia cena wywoławcza na forum RAMP w II połowie 2025 r.
niecałe 6 400
Rapid7, 2026

Oczywiście dane przedstawione w tabeli to przedziały i średnie z ogłoszeń, a nie sztywny cennik. Bardzo wysoką średnią z II połowy 2025 r. zawyżają przede wszystkim drogie oferty z DarkForums. 

Według SOCRadar większość ofert brokerów to kilka tysięcy dolarów, ale za dostęp administratora do dużej firmy płaci się kwoty pięcio- i sześciocyfrowe. Cena rośnie razem z wartością celu, poziomem uprawnień i świeżością danych. Log młodszy niż 48 godzin może kosztować kilka razy więcej niż starszy, bo hasła i sesje wciąż działają. Wyraźnie droższe są też dostępy z potwierdzonym obejściem MFA, zwykle dzięki skradzionym ciasteczkom sesji (SOCRadar, 2026).

Kupujący szukają przede wszystkim wysokich uprawnień. W ofertach analizowanych przez Rapid7 najczęściej pojawiały się Domain User (42,9%), Domain Admin (32,1%) i Local Admin (12,5%) (Rapid7, 2026).

Skąd przestępcy mają dostępy

Najczęściej sprzedawane jest wejście przez usługi zdalnego dostępu: RDP (21,2% ofert), VPN (12,8%) i RDWeb (11,2%). Rapid7 zauważa też zmianę: RDP wyprzedził VPN. Raport tłumaczy to tym, że firmy coraz lepiej chronią i monitorują VPN, więc brokerzy przerzucają się na RDP, RDWeb i SSH, które często są słabiej pilnowane.

Według SOCRadar skradzione hasło przechodzi zwykle podobną drogę. Najpierw infostealer infekuje komputer i wykrada zapisane hasła, sesje i tokeny. Log trafia na rynek za kilka do kilkudziesięciu dolarów. Kupuje go broker, który wyszukuje w nim firmowe dane, sprawdza, czy działają, i wystawia gotowy dostęp na forum za wielokrotność tej ceny. Wśród kupujących są m.in. grupy ransomware.

Materiału nie brakuje. W 2025 r. KELA naliczył prawie 2,9 mld przejętych danych logowania, w tym haseł, tokenów i ciasteczek sesji. Co najmniej 347 mln z nich wykradły infostealery z ok. 3,9 mln urządzeń (Infosecurity Magazine o raporcie KELA).

A co z mniejszymi firmami?

Brokerzy coraz częściej wybierają duże organizacje. Infostealery nie robią jednak takiej selekcji. Kradną dane z każdego zainfekowanego komputera, a broker dopiero potem sprawdza, co z tego da się sprzedać. Do tego wiele ofert jest tanich. W badaniu Rapid7 z 2025 r. prawie 40% ofert kosztowało 500–1000 USD.

Często na celowniku są też firmy IT. Dla przestępcy to cenny cel, bo przez jedną firmę IT może dotrzeć do wielu jej klientów naraz. W II połowie 2025 r. IT było trzecią branżą pod względem liczby ofert, z udziałem 10,8%.

Jak się chronić przed wykradaniem danych?

Skoro najczęściej sprzedawany jest zdalny dostęp, od niego najlepiej zacząć. Rapid7 zaleca zabezpieczenie usług zdalnego dostępu za pomocą MFA. Samo MFA może jednak nie wystarczyć. Zestawy do jego obchodzenia można kupić w abonamencie, a infostealery kradną ciasteczka sesji. Dlatego zalecane jest MFA odporne na phishing i unieważnianie aktywnych sesji po wycieku. Piszemy o tym więcej w artykułach Infostealery kradną sesje. Dlaczego MFA już nie wystarcza i CrowdStrike FalconID: MFA bez haseł, kodów i push.

Kolejna sprawa to uprawnienia. Prawie co trzecie uprawnienie w ofertach brokerów to Domain Admin, więc w tym wypadku zdecydowanie zalecana jest zasada najmniejszych uprawnień i ścisła kontrola kont administracyjnych.

Dobrze też wiedzieć, kiedy firmowe dane logowania wyciekły. Dark Web Credential Monitoring w WatchGuard AuthPoint Total Identity Security monitoruje wycieki danych uwierzytelniających użytkowników. Jeśli wykryty wyciek zawiera adres e-mail lub hasło użytkownika, system wysyła powiadomienie.
Ostatni element to obserwowanie logowań, m.in. logowania o nietypowych porach, z nieznanych lokalizacji i nagłe podniesienie uprawnień.

Nie wiesz, od czego zacząć? Skontaktuj się z naszym inżynierem.

FAQ

Ile kosztuje dostęp do sieci firmowej w darknecie? Od kilkuset dolarów do kwot sześciocyfrowych, zależnie od uprawnień i wartości celu. W badaniu Rapid7 z 2025 r. prawie 40% ofert kosztowało 500–1000 USD.
Kim jest broker dostępu? To przestępca, który sprzedaje sprawdzone wejścia do sieci firm. Kupują je m.in. grupy ransomware, żeby nie musiały same się włamywać.
Czy MFA wystarczy? Nie każde. Skradzione ciasteczko sesji albo phishing typu AiTM pozwalają obejść MFA, dlatego SOCRadar zaleca MFA odporne na phishing.
Jak sprawdzić, czy firmowe hasła wyciekły? Można skorzystać z usługi monitorowania wycieków, np. Dark Web Credential Monitoring w WatchGuard AuthPoint Total Identity Security. Usługa powiadamia o wykryciu wycieku zawierającego adres e-mail lub hasło monitorowanego użytkownika.
Czy dane da się usunąć z darknetu? Zwykle nie da się zagwarantować ich pełnego usunięcia, bo po wycieku mogą zostać skopiowane w wiele miejsc. Można za to ograniczyć szkody: zmienić hasła, unieważnić sesje, włączyć MFA odporne na phishing i monitorować kolejne wycieki.
Jak zabezpieczyć zdalny dostęp przez VPN? Firewall WatchGuard Firebox (NGFW) obsługuje połączenia Mobile VPN, a logowanie do VPN można dodatkowo chronić uwierzytelnianiem wieloskładnikowym WatchGuard AuthPoint. Dzięki temu samo skradzione hasło nie wystarczy, żeby wejść do sieci.
Jakie MFA jest odporne na phishing? Takie, którego nie da się przechwycić przez fałszywą stronę logowania, np. klucze dostępu FIDO2 (passkeys). WatchGuard AuthPoint obsługuje passkeys FIDO2, które są kryptograficznie powiązane z prawdziwą domeną, więc fałszywa strona nie przechwyci danych logowania. AuthPoint wykrywa też nadużycia powiadomień push (tzw. MFA fatigue) i automatycznie blokuje tokeny.
Kto zauważy podejrzane logowanie, jeśli firma nie ma własnego SOC? Można skorzystać z usługi MDR. WatchGuard MDR to całodobowe monitorowanie, analiza i reagowanie na zagrożenia prowadzone przez SOC WatchGuard, obejmujące urządzenia końcowe, tożsamości użytkowników, usługi chmurowe i sieć. Wariant WatchGuard Total MDRobejmuje m.in. Firebox, AuthPoint i ThreatSync NDR, a Open MDR także rozwiązania innych producentów.


Źródła:

  • Rapid7, Initial Access Brokers have Shifted to High-Value Targets and Premium Pricing, 31 marca 2026 r. (dane z II połowy 2025 r.)
  • Rapid7, Access Brokers Report 2025 – informacja prasowa, 12 sierpnia 2025 r.
  • SOCRadar, Dark Web Price Index 2026: How Much Is Your Data Worth?, 29 lipca 2026 r.
  • Infosecurity Magazine, Researchers Track 2.9 Billion Compromised Credentials, 29 kwietnia 2026 r. (omówienie raportu KELA The State of Cybercrime 2026)
  • WatchGuard, Monitor Data Breaches for Your Credentials, dokumentacja AuthPoint

Marketing Specialist
Autor artykułu
Marketing Specialist
Oceń blog:
Czas czytania: 11 min
Data: 21.10.2026

Terminarz

prev

next

Lista najbliższych webinariów

23.10.2026
10:00 Darmowy warsztat ESET: Nowości w platformie ESET. Co warto wdrożyć jesienią?
Darmowy warsztat ESET: Nowości w platformie ESET. Co warto wdrożyć jesienią?
23.10.2026
10:00 ESET PROTECT Elite - zarządzanie ochroną, podatnościami oraz incydentami z wykorzystaniem XDR
ESET PROTECT Elite - zarządzanie ochroną, podatnościami oraz incydentami z wykorzystaniem XDR
28.10.2026
10:00 Konferencja cyberbezpieczeństwa | Władcy Sieci 2026
Konferencja cyberbezpieczeństwa | Władcy Sieci 2026
17.11.2026
09:00 Szkolenie Ansible z Windows i Active Directory
Szkolenie Ansible z Windows i Active Directory
19.11.2026
09:00 Szkolenie Ansible – automatyzacja infrastruktury IT bez agentów (2 dni)
Szkolenie Ansible – automatyzacja infrastruktury IT bez agentów (2 dni)
newsletter
Chcesz wiedzieć więcej? Zapisz się na Newsletter i otrzymuj najnowsze informacje

Zobacz inne wpisy

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
zobacz wszystkie wpisy
Ile kosztuje dostęp do sieci firmy w darknecie? Autoryzacja i Zarządzanie Tożsamością
Dane firmy w darknecie: jak sprawdzić wyciek loginów Autoryzacja i Zarządzanie Tożsamością
Forcepoint DSPM (Data Security Posture Management)

Forcepoint DSPM (Data Security Posture Management)

Wycena indywidualna
Zobacz więcej
Forcepoint DLP for Email

Forcepoint DLP for Email

Wycena indywidualna
Zobacz więcej
Barracuda Web Application Firewall Nowość

Barracuda Web Application Firewall

Barracuda WAF zabezpiecza aplikacje internetowe przed DDoS, botami i exploitami, zwiększając wydajność, dostępność i ochronę danych.

Wycena indywidualna
Zobacz więcej
Warsztaty ESET Darmowe, techniczne
warsztaty z inżynierem.
Zero marketingu.
Sama konfiguracja.
Sprawdź