Blog tag: darknet
Autoryzacja i Zarządzanie Tożsamością
Ochrona i zarządzanie urządzeniami mobilnymi
Ochrona punktów końcowych
Ochrona Środowisk Chmurowych
Zabezpieczenia Sieci
Systemy wspomagające Zarządzanie Infrastrukturą
Ochrona danych wrażliwych
Security Operation Center (SOC)
Network Access Control (NAC)
Privileged Access Management (PAM)
Zero Trust Network Access (ZTNA)
Systemy serwerowe i macierze dyskowe
Zasilacze awaryjne UPS
Monitorowanie i Reagowanie na Incydenty
Usługi i szkolenia
Odnowienia licencji
Audyty i Regulacje
Nowa rodzina złośliwego oprogramowania wykorzystuje pliki logów CLFS
Naukowcy zajmujący się cyberbezpieczeństwem ujawnili szczegóły dotyczące nowej rodziny złośliwego oprogramowania wykorzystującej logi CLFS.
Wyciek danych T-Mobile
Ostatnie naruszenie oraz wyciek danych T-Mobile ujawniło dane ponad 50 milionów użytkowników. Uwzględniając nawet nie aktualnych klientów.
Mozi IoT botnet celuje w bramy sieciowe Netgear, Huawei i ZTE
Mozi - botnet znany z atakowania urządzeń IoT, zyskał nowe możliwości. Pozwalają mu one na przetrwanie w bramach sieciowych produkowanych przez Netgear, Huawei i ZTE.
Typowe wektory ataków ransomware
Ransomware jako zaawansowane złośliwe oprogramowanie ma za zadanie przejąć całkowicie urządzenie, blokując dostęp użytkownikowi do urządzenia lub do części plików.
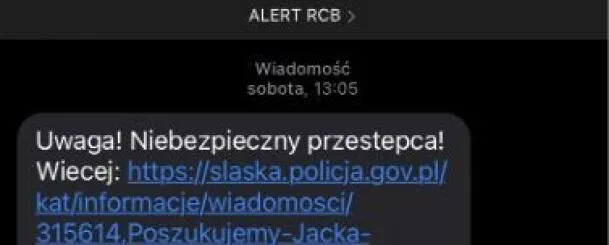
Alert RCB oraz atak DDoS w bonusie
“Uwaga! Niebezpieczny przestępca!” – tak zaczynała się wiadomość SMS zawarta w alercie RCB wysyłana kilka dni temu do mieszkańców województw świętokrzyskiego, śląskiego i łódzkiego.
Nowe cele w atakach ransomware
Przez pojawienie się nowych luk w zabezpieczeniach, zmieniły się cele ataków ransomware
FluBot Android Banking Malware szybko rozprzestrzenia się w całej Europie
Uwaga, użytkownicy Androida! Szkodliwe oprogramowanie bankowe (FluBot) zdolne do kradzieży poufnych informacji w całej Europie

Atak Chińskiego malware na największego projektanta okrętów podwodnych w Rosji
Malware stworzony przez grupę hakerską powiązaną z Chińskim rządem zaatakował rosyjskiego giganta zbrojeniowego. To właśnie on projektował atomowe okręty podwodne dla marynarki wojennej.
Telegram jako narzędzie do kontrolowania złośliwego oprogramowania ToxicEye
Telegram jest coraz częściej używany jako system „zarządzania i kontroli” złośliwego oprogramowania przez hakerów.
Wykorzystywanie luk - Server Exchange
Jakiś czas temu Microsoft Threat Intelligence Center (MSTIC) opublikował informacje o celowanych atakach w kierunku Servera Exchange.
Bezplikowe złośliwe oprogramowanie poza siecią?
W ciągu ostatniego roku bezplikowe złośliwe oprogramowanie było popularnym tematem w środowisku cyberbezpieczeństwa.
Atak Sunburst - co musisz wiedzieć
Świat stoi teraz w obliczu nowej generacji cyberataków. SunBurst był jedynie przedsmakiem tego co czeka nas w najbliższej dekadzie.

Chcesz wiedzieć więcej? Zapisz się na Newsletter i otrzymuj najnowsze informacje
Najczęściej oglądane
Zobacz co dla ciebie przygotowaliśmy
archiwum webinarów

Warsztaty z konfiguracji ESET
Dwugodzinne, techniczne warsztaty prowadzone przez certyfikowanych inżynierów. Będziesz miał okazję na żywo skonfigurować konsolę i poznać najlepsze praktyki w zakresie ochrony infrastruktury pod okiem eksperta
Data:
21 01 2025
21 01 2025
Godzina:
10:00
10:00
Szczegóły

Darmowe Technikalia z Wazuh - Wprowadzenie i praktyczne zastosowanie Wazuh
Chcesz dowiedzieć się, jak skutecznie zabezpieczyć swoją sieć i spełniać wymogi compliance przy użyciu Wazuh? Przygotowaliśmy wydarzenie, które wprowadzi Cię w konfigurację Wazuh – otwartej platformy bezpieczeństwa integrującej możliwości XDR oraz SIEM. Dlaczego warto dołączyć? Wazuh to narzędzie, które umożliwia kompleksowe monitorowanie i zarządzanie bezpieczeństwem IT. Nasze wydarzenie to doskonała okazja, aby poznać jego funkcje i zalety, a także nauczyć się, jak zainstalować i skonfigurować Wazuh w swojej firmie.
Data:
19 07 2024
19 07 2024
Godzina:
07:00
07:00
Szczegóły

Jak usprawnić wdrożenie NIS2, RODO, ISO27001
Zarządzaj zgodnością 5x szybciej z Drata. Zautomatyzuj manualne procesy
Data:
10 12 2024
10 12 2024
Godzina:
09:00
09:00
Szczegóły
Zarządzanie cyberbezpieczeństwem - SecureVisio
Prezentacja systemu SecureVisio do zarządzania cyberbezpieczeństwem
Data:
29 03 2022
29 03 2022
Godzina:
22:00
22:00
Szczegóły