Analitycy cyberbezpieczeństwa ujawnili niezałataną lukę w zabezpieczeniach, która może stanowić poważne zagrożenie dla produktów IoT.
Problem, który został pierwotnie zgłoszony we wrześniu 2021 r. Dotyczy implementacji systemu nazw domen (DNS) dwóch popularnych bibliotek C o nazwach uClibc i uClibc-ng. Są używane do tworzenia wbudowanych systemów Linux.
uClibc jest używany przez głównych dostawców oprogramowania, takich jak Linksys, Netgear i Axis. Korzystają z nich także dystrybucje Linuksa, między innymi Embedded Gentoo. Potencjalnie narażając miliony urządzeń IoT na zagrożenia bezpieczeństwa.
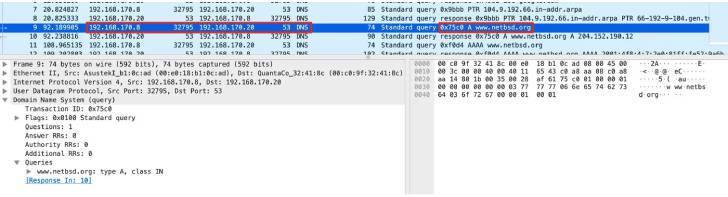
”Luka jest spowodowana dekrypcją identyfikatorów transakcji zawartych w żądaniach DNS generowanych przez bibliotekę. Może pozwolić atakującym na przeprowadzenie ataków “zatruwających” DNS na urządzeniach docelowych” – przekazali Giannis Tsaraias i Andrea Palanca z Nozomi Networks.
Zatrucie DNS, określane również jako fałszowanie DNS, to technika uszkadzania pamięci podręcznej programu rozpoznawania nazw DNS. Zapewnia klientom adres IP powiązany z nazwą domeny – w celu przekierowania użytkowników na złośliwe strony internetowe.
Udane wykorzystanie błędu może pozwolić na przeprowadzenie ataków Man-in-the-Middle (MitM). Mogące uszkodzić pamięć podręcznej DNS, skutecznie przekierowując ruch internetowy na serwer kontrolowany przez hakera.
Nozomi Networks ostrzega, że luka może zostać wykorzystana, jeśli system operacyjny zostanie skonfigurowany do korzystania ze stałego lub przewidywalnego portu źródłowego.
„Atakujący może następnie ukraść i/lub manipulować informacjami przesyłanymi przez użytkowników i przeprowadzać inne ataki na te urządzenia, aby całkowicie je uszkodzić lub przejąć” – stwierdzili naukowcy.
Źródło: https://www.nozominetworks.com/blog/nozomi-networks-discovers-unpatched-dns-bug-in-popular-c-standard-library-putting-iot-at-risk/

 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
 Autoryzacja i Zarządzanie Tożsamością