Jaką ochronę endpointów wybrać? EPP, EDR, XDR czy MDR
Czytaj więcej

XDR (Extended Detection and Response) umożliwia szybsze wykrywanie zagrożeń, efektywniejsze analizowanie zdarzeń oraz reagowanie już na przestrzeni warstw zabezpieczeń.
jest rozwiązaniem, które gromadzi i automatycznie koreluje dane na przestrzeni wielu warstw — poczty elektronicznej, punktów końcowych, serwerów, obciążeń chmury i sieci. Dzięki temu umożliwia szybsze wykrywanie zagrożeń, efektywniejsze analizowanie zdarzeń oraz reagowanie już na przestrzeni warstw zabezpieczeń.
Przełamuje barierę odosobnienia, stosując całościowe podejście do kwestii wykrywania i reagowania. XDR zbiera, łączy wykryte zdarzenia i dane na temat głęboko ukrytej aktywności na przestrzeni kilku warstw. Automatyczna analiza takiego bogatego w informacje zbioru danych pozwala na szybsze wykrywanie zagrożeń. W efekcie daje analitykom możliwość dokładniejszego zbadania sprawy i szybszego działania. XDR gwarantuje widoczność, zapewnia:
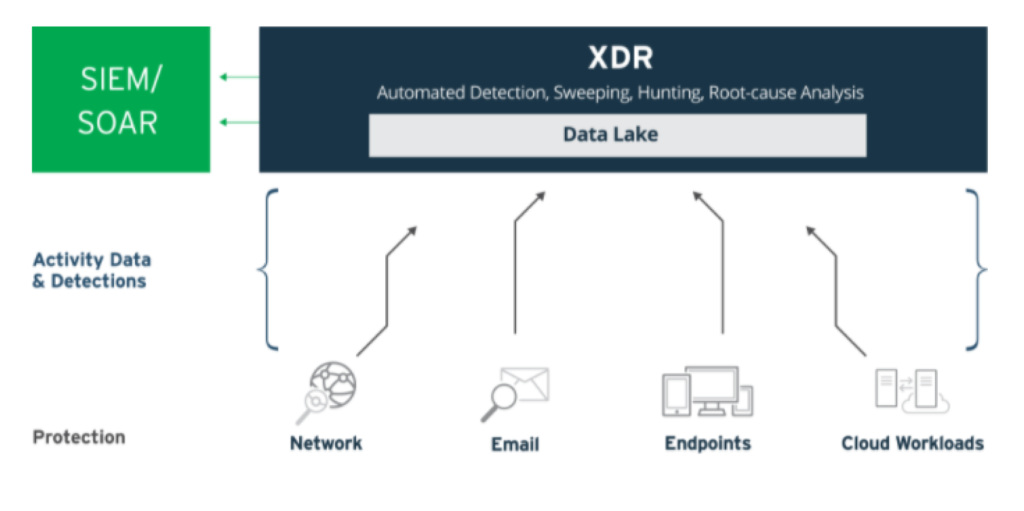
Więcej informacji na temat warstw zabezpieczeń, które mogą dostarczać dane do XDR, można sprawdzić tutaj.
Jedno miejsce analizy pozwala odtworzyć rozwój ataku w poszczególnych warstwach zabezpieczeń.
Udostępnia analizę podstawowych przyczyn, wyświetlenia profilu wykonania ataku (w tym MITRE ATT&CK TTPs) oraz identyfikację szkód we wszystkich zasobach.
Umożliwia podjęcie natychmiastowej reakcji i śledzenia działań z jednego miejsca.
XDR to nowocześniejsze rozwiązanie w dziedzinie wykrywania i reagowania w porównaniu z punktowymi systemami uwzględniającymi pojedynczy wektor ataku. Niewątpliwie system wykrywania i reagowania w punktach końcowych (endpoint detection and response — EDR) przynosi wiele korzyści. Jednak jego możliwości są ograniczone tym, że może wykrywać zagrożenia i reagować na nie tylko w zarządzanych punktach końcowych. To utrudnia wykrywanie zagrożeń, określanie ich potencjalnego zasięgu. Ograniczenia te zmniejszają skuteczność reakcji zespołów z centrum operacji bezpieczeństwa (SOC). Analogicznie zakres działania narzędzi do analizy ruchu sieciowego (network traffic analysis — NTA) ogranicza się do prowadzenia monitoringu tylko zarządzanych segmentów sieci. Rozwiązania NTA zwykle generują ogromne ilości dzienników zdarzeń. W związku z tym kluczowego znaczenia nabiera możliwość korelacji alarmów sieciowych z innymi zdarzeniami. Dopiero wtedy alarmy te stają się zrozumiałe i przydatne.
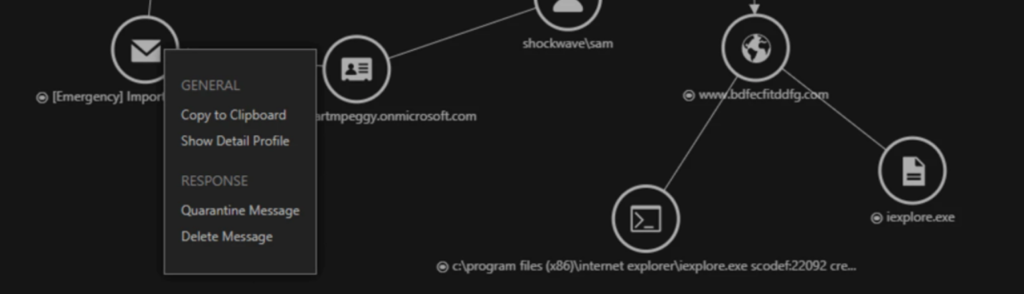
XDR umożliwia logiczne powiązanie danych w pojedynczym widoku, pozwalając na prowadzenie dokładniejszych badań.
Graficzne przedstawienie zdarzeń związanych z atakiem w postaci osi pozwala uzyskać odpowiedzi na wiele pytań, na przykład:
Jak doszło do zainfekowania użytkownika?
W którym miejscu rozpoczęła się infekcja?
Co lub kto jeszcze bierze udział w tym ataku?
Skąd pochodzi zagrożenie?
W jaki sposób zagrożenie się rozprzestrzeniło?
Ilu jeszcze użytkowników ma dostęp do tego zagrożenia?
Rozwiązanie XDR rozszerza funkcjonalność systemu analiz bezpieczeństwa i upraszcza procesy. Przyspiesza pracę zespołów przez eliminację ręcznych czynności oraz daje dostęp do widoków, analiz, których nie da się wykonać natychmiast.
Integracja z systemem SIEM i SOAR (orkiestracja zabezpieczeń, automatyzacja i reagowanie) umożliwia analitykom zgranie informacji dostarczonych przez XDR z szerszym ekosystemem bezpieczeństwa.
Źródło: https://stellarcyber.ai/pl/what-is-xdr/ https://www.trendmicro.com/pl_pl/what-is/xdr.html https://www.trendmicro.com/pl_pl/business/products/detection-response/xdr.html? Po większy zasób wiedzy dotyczącej tego rozwiązania zapraszamy na nasze webinarium

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
 Ochrona punktów końcowych
 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
 Nowość
Najwyższy model rodziny Firebox High Rackmount dla wymagających środowisk sieciowych. Najwyższa w rodzinie wydajność i natywne porty 100 Gb QSFP28.
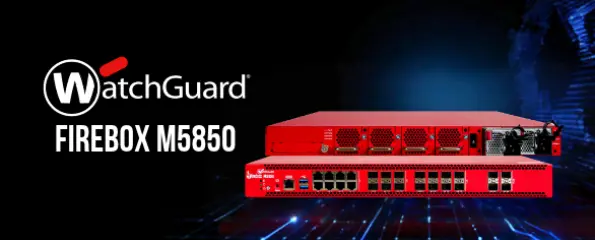 Nowość
Model ze środka rodziny Firebox High Rackmount dla sieci o dużym ruchu szyfrowanym. Wyższa wydajność i pojemność sesji niż modele wejściowe.
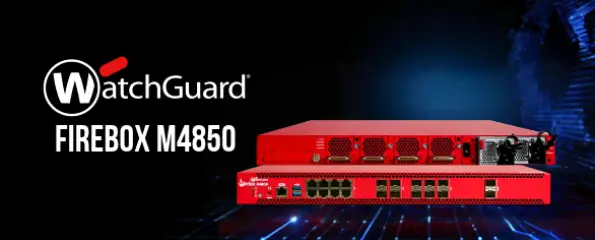 Nowość
Pierwszy model rodziny Firebox High Rackmount dla dużych lokalizacji i przedsiębiorstw rozproszonych. Porty 25 Gb SFP28, slot OCP 3.0 i redundantne zasilanie.