Jaką ochronę endpointów wybrać? EPP, EDR, XDR czy MDR
Czytaj więcej
Jakie są wymagania RODO dotyczące haseł? Sprawdź również praktyczne wskazówki dotyczące projektowania polityki haseł.
Pierwszą linią obrony w Twojej firmie to solidna polityka haseł, która bardzo często jest nie doceniana i traktowana po macoszemu. Wiele osób uważa ochronę systemów przed nieautoryzowanym użytkowaniu za banalną, ale w rzeczywistości może być dość skomplikowana. Musisz zrównoważyć bezpieczeństwo hasła z użytecznością, a także przestrzegać różnych wymagań prawnych. Obecnie firmy muszą mieć zasady dotyczące haseł zgodne z Ogólnym rozporządzeniem o ochronie danych (RODO) W tym wpisie chciałbym przedstawić wam wymagania RODO dotyczącym haseł i praktyczne wskazówki dotyczące projektowania polityki haseł. Pamiętajcie, że nawet jeśli RODO nie jest teraz dla Ciebie wymagane, podstawy planu regulacji ochrony danych mogą pomóc wzmocnić bezpieczeństwo Twojej organizacji.
Możesz być zaskoczony, gdy odkryjesz, że przepisy RODO w ogóle nie wspominają o zasadach dotyczących haseł. Jeśli po prostu przeczytasz rozporządzenie o RODO, możesz początkowo sądzić, że firma może wdrożyć dowolną politykę haseł, bez obaw o zgodność z RODO. Jednak przepisy RODO mają istotny wpływ na politykę haseł w ramach prewencji.
Wszelkie informacje, które firma zbiera od klientów lub innych źródeł, muszą być odpowiednio chronione zgodnie z RODO. Oznacza to posiadanie silnych środków bezpieczeństwa, aby uniemożliwić hakerom i innym nieupoważnionym osobom uzyskanie dostępu do tych danych. Jak już wspomniałem we wstępie, jednym z filarów bezpieczeństwa cyfrowego w ochronie danych są hasła.
Poniżej przedstawiono kilka najlepszych praktyk, które należy wziąć pod uwagę podczas tworzenia polityki dotyczących haseł, które zapewnią bezpieczeństwo systemów i zapewnią Ci zgodność z RODO.
Dobre hasło musi być trudne do złamania lub odgadnięcia. Obecnie najczęstszą przyczyną naruszeń danych są skradzione i wymuszone brutalnie dane uwierzytelniające. Aby chronić Twoje dane przed tymi atakami, polityka haseł powinna zakazywać powszechnych i łatwych haseł. Poprzez wielokrotne używanie tego samego hasła narażasz się na na ataki oparte o listy naruszonych haseł z innego systemów. Agencje rządowe, takie jak NIK i MC, zalecają całkowite zablokowanie zhakowanych i łatwych do odgadnięcia haseł. Jest to jedna z najprostszych metod ochrony służbowych kont.
Powszechną praktyką jest tworzenie „tajnych pytań”, na które można odpowiedzieć w celu odblokowania lub zresetowania hasła do konta. Tajne pytania to: „jakie jest nazwisko panieńskie twojej matki” lub „imię Twojej szkolnej miłości”. Ponieważ tego typu pytania mogą być podatne na ataki socjotechniczne, najlepiej jest ich całkowicie unikać.
Jednym z najlepszych sposobów na poprawę bezpieczeństwa hasła jest wdrożenie uwierzytelniania wieloskładnikowego. W tym miejscu, oprócz nazwy użytkownika i hasła, do weryfikacji użytkownika wykorzystywane są inne czynniki. Na przykład może to być hasło jednorazowe, które jest generowane specjalnie dla użytkownika na urządzeniu przenośnym podczas uwierzytelniania.

Wiedza i świadomość na temat aktualnych cyberzagrożeń to podstawa dobrej taktyki bezpieczeństwa. Chcesz być na bieżąco z wydarzeniami ze świata cybersecurity? A może szukasz wskazówek jak zapewnić wyższy poziom cyberbezpieczeństwa w swojej firmie? Chcesz poznać topowe rozwiązania? Dobrze trafiłeś.
 Ochrona punktów końcowych
 Network Access Control (NAC)
 Managed Detection and Response (MDR)
 Backup / Recovery
 Autoryzacja i Zarządzanie Tożsamością
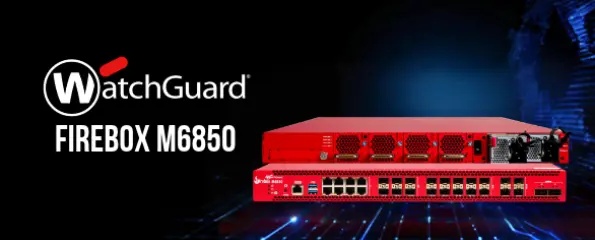 Nowość
Najwyższy model rodziny Firebox High Rackmount dla wymagających środowisk sieciowych. Najwyższa w rodzinie wydajność i natywne porty 100 Gb QSFP28.
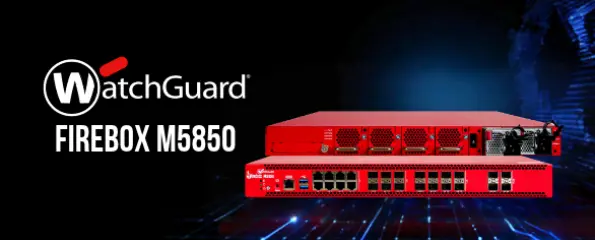 Nowość
Model ze środka rodziny Firebox High Rackmount dla sieci o dużym ruchu szyfrowanym. Wyższa wydajność i pojemność sesji niż modele wejściowe.
 Nowość
Pierwszy model rodziny Firebox High Rackmount dla dużych lokalizacji i przedsiębiorstw rozproszonych. Porty 25 Gb SFP28, slot OCP 3.0 i redundantne zasilanie.